whyseclab은 모의해킹, CVE 취약점 분석, 버그바운티를 연구하는 보안 연구 랩입니다. 찾는 데서 끝내지 않고, 원인과 재발 방지까지 기록합니다.
공격자의 시선으로 보고, 방어하는 사람이 쓸 수 있는 형태로 남깁니다.
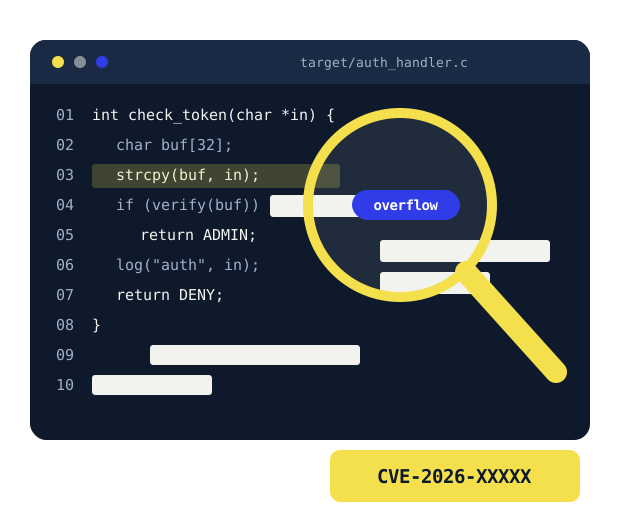
공개된 취약점의 원인을 코드 수준에서 분석하고, 패치 전후를 비교해 재현 환경과 영향 범위를 정리합니다.
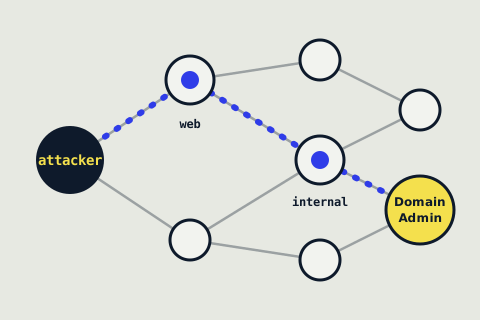
웹, 네트워크, 내부망을 대상으로 침투 경로를 설계하고 검증합니다. 발견한 위험은 우선순위와 대응 방안까지 함께 제시합니다.
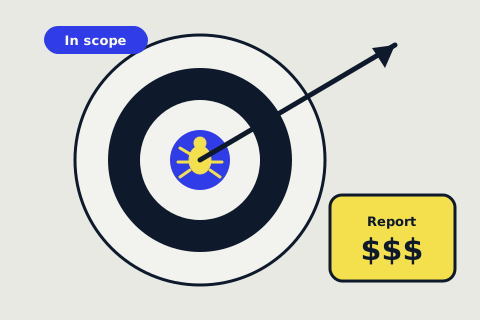
프로그램의 범위와 정책을 지키며 실제 서비스의 취약점을 찾습니다. 리포트 작성법과 중복을 피하는 정찰 방법도 연구합니다.
모든 결과가 같은 흐름을 거쳐 기록으로 남습니다.
대상의 구조와 공격 표면을 파악하고 의심 지점을 좁힙니다.
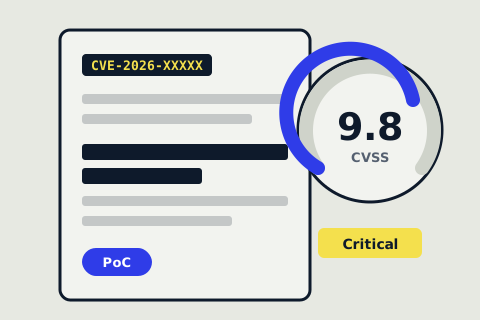
격리된 랩 환경에서 PoC를 만들어 취약점을 확인합니다.
왜 가능했는지 코드와 설계 수준에서 근본 원인을 찾습니다.
벤더에 먼저 알리고, 패치 이후 상세 내용을 공개합니다.
협업·제보·점검 문의를 받습니다.
 whyseclab